株式会社アスデザインアソシエイツは、ブランドを騙る偽サイトや偽メールを見分けるための類似ドメイン検知・監視サービス「LDD-Service(Look-alike Domain Detection)」を公開しました。
メール本文やURLを貼り付けるだけで、リンク先のドメインを1文字ずつ分解して照合し、「危険・注意・情報なし・公式」の4段階で判定します。打ち間違いや見間違いを狙う「タイポスクワッティング」と、キリル文字などで本物そっくりに見せる「ホモグラフ攻撃」の両方に対応しています。
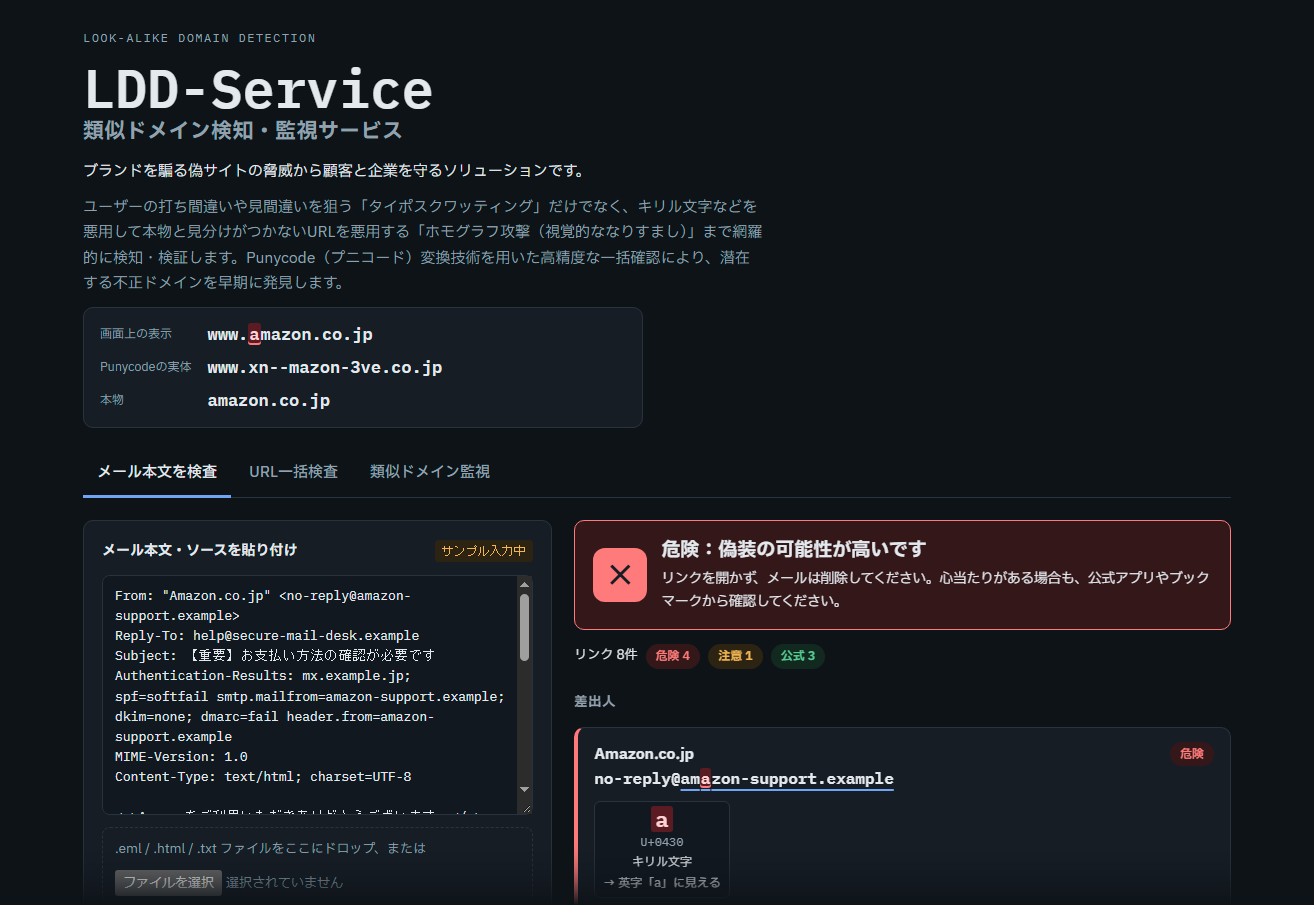
偽メールのサンプルを検査し、差出人ドメインに混ざったキリル文字のа(U+0430)を検出している偽メールのサンプルを検査した画面。差出人のドメインに混ざったキリル文字の「а」(U+0430)を検出し、「危険」と判定しています。
制作の意図・背景
Amazonや銀行、カード会社を装った偽メールへの対策として、よく「リンクのURLをよく見て確かめましょう」と言われます。しかし、目で見て確かめるだけでは見抜けない偽装があります。
英字の「a」と、ロシア語などで使われるキリル文字の「а」は、画面上ではまったく同じ形に見えます。コンピュータにとっては別の文字なので、「www.аmazon.co.jp」は本物とは別のドメインとして登録できてしまいます。本物と1文字だけ違う「amzon.co.jp」のようなドメインも、急いでいるときほど見落とします。
被害を受けるのは、だまされた利用者だけではありません。名前を使われた企業も、顧客からの信頼を損ないます。大企業は専門のブランド監視サービスを利用できますが、中小企業や地域の事業者が自社の名前を騙るドメインを見つける手段は多くありません。
アスデザインは、UI/UXデザインとAI活用を通じて、中小企業や地域の事業者を支援してきました。その経験から、「見た目で判断する」のではなく「文字コードで確かめる」仕組みを、専門知識がなくても使える形で提供したいと考え、LDD-Serviceを制作しました。
主な機能
1. メール本文の検査
届いたメールの本文やhtmlソースを貼り付けると、含まれるすべてのリンクを抜き出して判定します。メールソフトの「ソースを表示」で取れる全文や.emlファイルを読み込むと、次の点もあわせて検査します。
- 差出人の表示名が「Amazon」なのに、送信元ドメインが公式ではない
- 返信先(Reply-To)が差出人と別のドメインになっている
- 送信元を確かめる認証(SPF / DKIM / DMARC)に失敗している
- 画面に表示されたURLと、実際のリンク先が食い違っている
- 本文中の「Amazon」などの単語にキリル文字が混ざっている
2. URL一括検査
気になるURLやドメインを1行に1件ずつ入力すると、まとめて判定し、危険度の高い順に並べます。ページのhtmlソースを貼り付ければ、ページ内のリンクや、パスワード・カード番号の送信先も調べられます。
3. 類似ドメイン監視
守りたい自社ドメインを入力すると、攻撃者が使いそうな類似ドメインの候補を自動で生成します。たとえば「as-design.co.jp」なら145件です。候補ごとに、すでに第三者に取得されているか、Webサイトやメール受信の設定があるかを公開DNSで確認し、結果をCSVで保存できます。偽サイトが公開される前の、ドメインを取得した段階で気づけるのが特長です。
検知する2つの手口
タイポスクワッティング(打ち間違い・見間違い狙い)
URLの打ち間違いや読み違いで訪れる人を待ち構える偽ドメインです。本物と1〜2文字だけ違う綴りで登録されます。LDD-Serviceは公式ドメインと並べて、どの文字がどう違うのかを1文字単位で示します。
| 手口 | 偽ドメインの例 | 本物との違い |
|---|---|---|
| 脱字 | amzon.co.jp | 「a」が抜けている |
| 重複 | amazzon.co.jp | 「z」が重なっている |
| 入れ替え | amzaon.co.jp | 「az」の順番が逆 |
| 隣のキー | amazpn.co.jp | 「o」の隣の「p」を打っている |
| 似た文字 | amaz0n.co.jp / arnazon.co.jp | 数字の「0」を英字の「o」に、「rn」を「m」に見せている |
| 末尾違い | amazon.co.jo / amazon-co-jp.com | 末尾を変えたり、公式ドメイン名を1語に崩したりしている |
このほか、先頭に公式ドメイン名を付けて本物に見せる偽サブドメイン(例:amazon.co.jp.secure-check.example)や、「@」の前に本物のドメインを書いて実際の行き先を隠す手口、行き先が見えない短縮URLも検出します。
ホモグラフ攻撃(視覚的ななりすまし)
英字の「a」とキリル文字の「а」(U+0430)のように、形がまったく同じ別の文字を使って本物そっくりのドメインを作る手口です。画面上では区別できないため、注意深く見ても見抜けません。
英数字以外の文字を使った国際化ドメインは、インターネットの住所録であるDNSの中では「xn--」で始まるPunycode(プニコード)という英数字の文字列に変換されて扱われます。見た目が同じでも、Punycodeに変換すると別物であることがはっきりします。
| 画面上の表示 | Punycodeの実体 | 仕組み |
|---|---|---|
| www.аmazon.co.jp | www.xn--mazon-3ve.co.jp | 先頭の「а」だけがキリル文字(英字に1文字混入) |
| аррӏе.com | xn--80ak6aa92e.com | すべての文字がキリル文字(英字を1文字も使わずに「apple」に見せる) |
| amazon.co.jp(本物) | amazon.co.jp | すべて英字のため、変換しても変わらない |
LDD-Serviceはすべてのドメインを Punycode に変換して公式ドメインと照合します。紛らわしい文字が見つかると、その文字、文字コード(U+0430など)、文字の種類(キリル文字・ギリシャ文字など)、どの英字に見えるかを並べて表示します。
判定の見方
| 判定 | 意味 |
|---|---|
| 危険 | 偽装の特徴がはっきりある。リンクは開かない。 |
| 注意 | 短縮URLや誰でも使える公開サービスなど、行き先を確かめられない。 |
| 情報なし | 登録済みの公式ドメインではないが、偽装の特徴も見つからない。 |
| 公式 | 登録済みの公式ドメインと一致。 |
公式ドメインは、Amazon、楽天、Apple、Google、Microsoft、PayPal、PayPay、三井住友、三菱UFJ、みずほ、ドコモ、メルカリ、日本郵便、ヤマト運輸、国税庁など、偽装に使われやすい約25ブランドを登録しています。
安全への配慮
- メール本文とURLの検査は、利用者のブラウザの中だけで行います。入力内容をサーバーに送信・保存することはありません。
- 外部に問い合わせるのは、類似ドメイン監視で生成したドメイン名を公開DNSに確認するときだけです。
- 検出したリンクは、誤って開かないようクリックできない文字列で表示します。
- ページ自体も、外部のスクリプトやフォントを読み込まない構成にしています。
ご利用上の注意
- 「公式」の判定は安全を保証するものではありません。公式ドメインが乗っ取られている場合や、リンク先からさらに別のサイトへ転送される場合は判別できません。
- 公式ドメインを登録していない企業については、偽装の特徴があるかどうかのみを判定します。
- 判断に迷ったときは、メールのリンクを使わず、公式アプリやブックマークから確認してください。
継続監視・導入のご相談
自社ブランドの類似ドメインの定期監視、検知時の通知、すでに取得されたドメインへの対応方針づくりまでご相談いただけます。